01
Der Client
Ein isolierter Arbeitsplatz für Coding-Agenten — auf dem eigenen Rechner oder im eigenen Cluster. Nichts geht hinaus, was nicht erlaubt wurde, und jeder Aufruf nach außen wird festgehalten.
Werkzeug · Hier wird gearbeitet
In der Sandbox arbeiten Ihre Teams mit Coding-Agenten, ohne etwas aus der Hand zu geben: Projekt und Agent laufen im einen Container, der gesamte ausgehende Verkehr im anderen. Dort liegen die echten Zugangsdaten — der Agent bekommt sie nie zu sehen. Und das gesamte Setup steckt in einer Konfiguration, die sich teilen lässt.
Drei Teile, ein Konzept
Eine Sandbox, die am Rand eines Laptops endet, macht lediglich eine selbst auferlegte Regel erträglich. Die Sandbox besteht aus drei Teilen, die sich erst zusammen auszahlen.
01
Ein isolierter Arbeitsplatz für Coding-Agenten — auf dem eigenen Rechner oder im eigenen Cluster. Nichts geht hinaus, was nicht erlaubt wurde, und jeder Aufruf nach außen wird festgehalten.
02
Eine Datei beschreibt die gesamte Umgebung: Zugriffsregeln, Agents, Skills, Plugins, Werkzeuge und Versionen. Ein Setup hört auf, persönliches Wissen zu sein, und wird zu einem Artefakt, das man übergeben kann.
03
Jedes Projekt spielt seine Konfiguration zurück und zieht erprobte heraus. Sichtbar wird, welche Setups tatsächlich genutzt werden — statt dass gute Praxis dort bleibt, wo sie entstanden ist.
Wie die Isolation funktioniert
Sicherheit ist hier Architektur, nicht Richtlinie — der Agent wird nicht gebeten, sich zu benehmen, sondern dorthin gestellt, wo Fehlverhalten keine Wirkung hat.
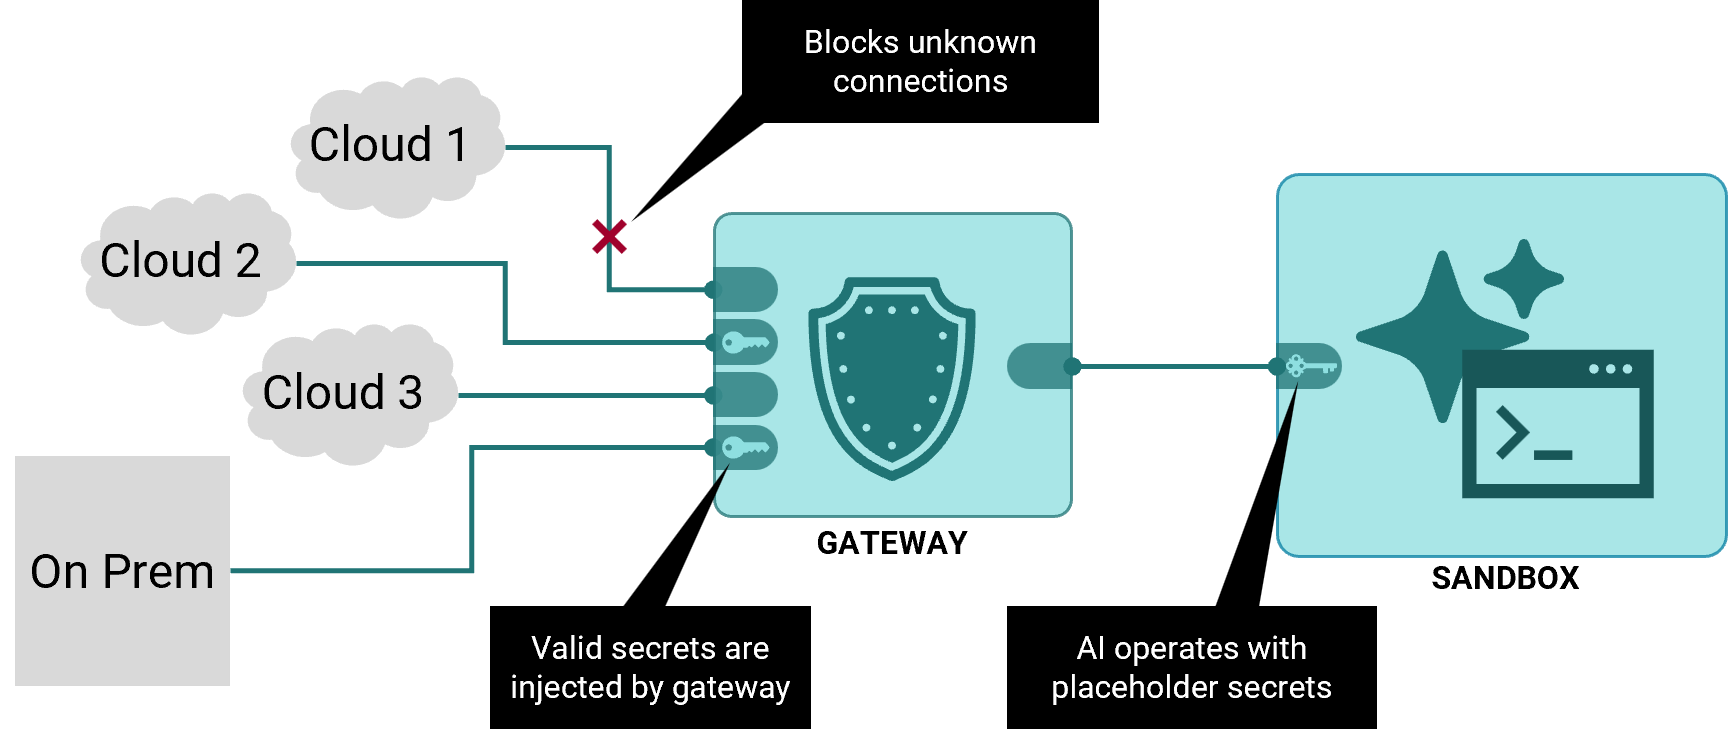
Eine frische Sandbox erreicht nichts. Jedes Ziel wird als Regel geöffnet: Protokoll, Host, Pfad und, wo nötig, die Zugangsdaten, die dabei eingesetzt werden.
Die echten Geheimnisse liegen im Egress-Container, nicht im Arbeitsplatz. Dort stehen Platzhalter; eingesetzt wird erst auf dem Weg nach außen.
Eine Sandbox besteht aus zwei Containern: einer für Projekt und Agent, einer für allen ausgehenden Verkehr. Dieselbe Trennung trägt lokal wie im Cluster.
Jede Entscheidung des Egress steht im Protokoll — erlaubt, eingesetzt, blockiert. Das ist die Grundlage für den Nachweis, den regulierte Umgebungen verlangen.
Security · Containment
A coding agent becomes an exfiltration tool the moment three things meet: access to private data, exposure to untrusted content, and a way to talk to the outside world. Every real project has the first two, so the levers that hold are the walls around the agent and its way out. We size the isolation to the risk of the project, close the network edge by default, and write egress rules that look past the hostname – because the subtle leaks run through doors you opened on purpose. This is how we threat-model every agent setup we build or review.
01
We map all three ingredients for your setup before a single agent runs.
02
A container shares its kernel with the host. An agent running arbitrary code all day may need more.
03
Leaks run through allowed channels: a git push, a published package, a DNS lookup.
Security · Secrets and supply chain
An attack on an agent pays off when there is something worth taking, or when the attacker can get code into the agent’s reach. We remove both. Agents work with placeholders while the real credentials are added at the egress gateway – only for the destination they belong to. Every MCP server, skill and plugin is treated like code: vetted, pinned and distributed through the Hub. And the gateway itself, which reads encrypted traffic to do its job, is built as the best-protected part of the installation.
01
An agent can’t leak a secret it never had.
02
Every skill is code. Malicious MCP servers and poisoned skills are already in the wild.
03
It sees everything, so its power must not be turned around.
Im Einsatz
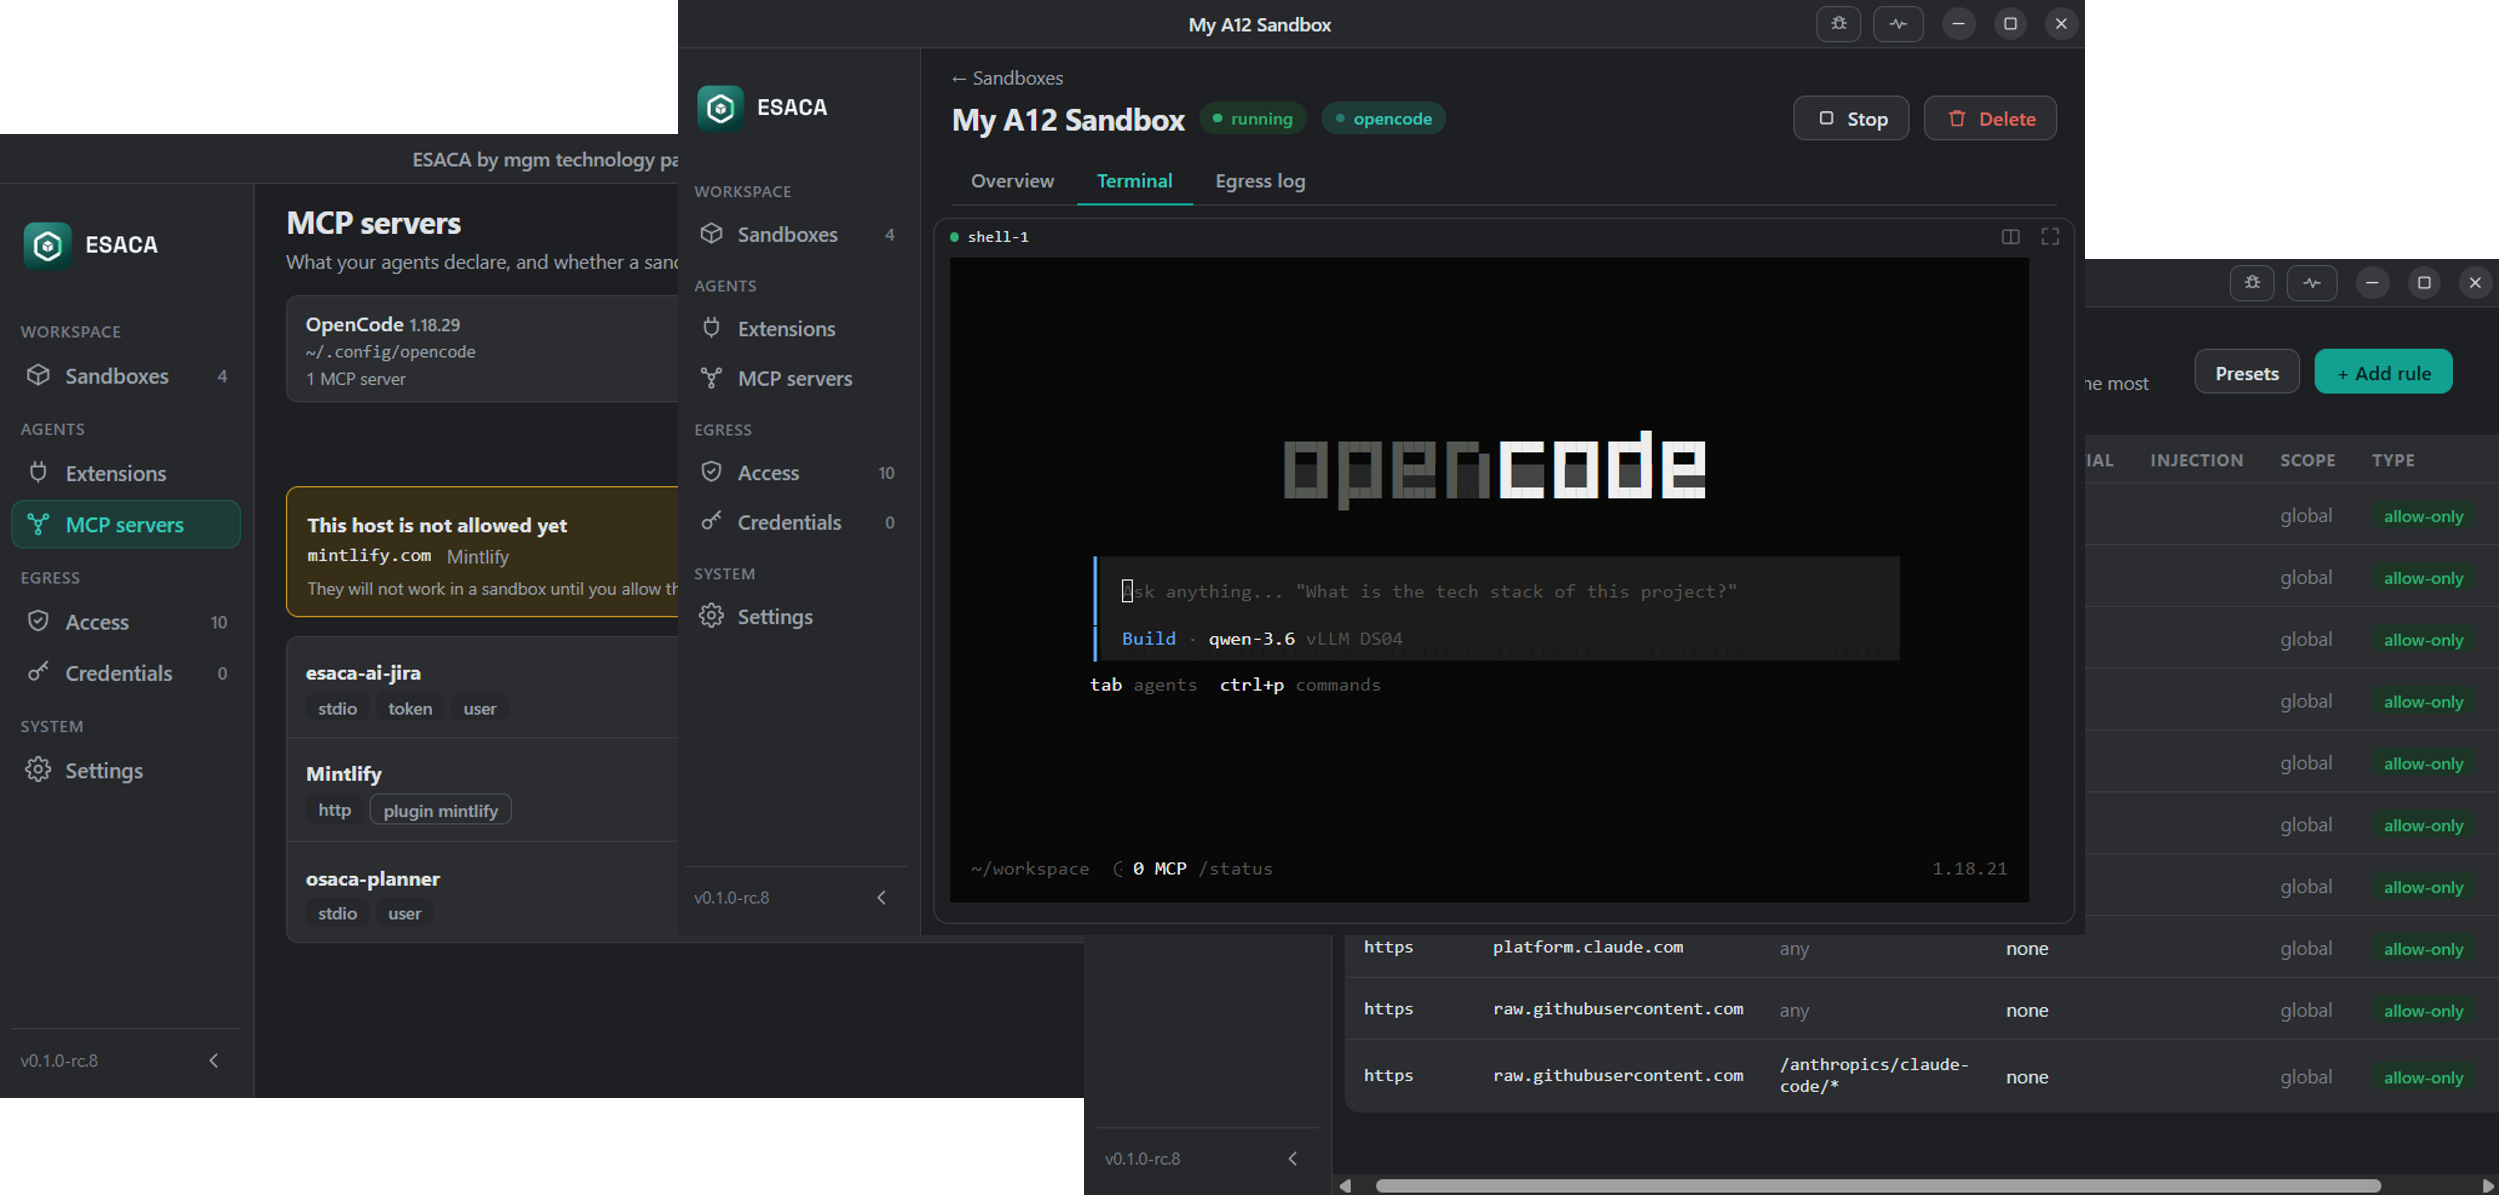
Verfügbar für macOS, Windows und Linux — als Desktop-App und als Kommandozeile, die dieselben Sandboxen bedienen.
Anlegen, verbinden, Zugriffe prüfen — grafisch oder im Terminal. Beide Wege sprechen denselben lokalen Dienst, Sie können jederzeit wechseln.
Bis zu vier Shells je Sandbox, teilbar nach rechts und unten, per Tastatur erreichbar. Eine laufende Shell überlebt den Wechsel des Reiters.
OpenCode und Claude Code stecken in festgesetzten Versionen im Image. Die Sandbox öffnet den Agenten beim Start und nennt ihm die Werkzeuge, die er hat.
Plugins, Skills, Agenten-Definitionen und Marketplaces werden auf dem Rechner erkannt und schreibgeschützt eingehängt. Ihr gewohntes Setup bleibt Ihr Setup.
Der Server läuft in der Sandbox, sein Token bleibt draußen und wird erst am Rand eingesetzt. Die Übersicht zeigt außerdem, welcher Server überhaupt eine Regel hat.
Für wiederkehrende Unternehmensdienste — Artefakt-Repository, Git über HTTPS — gibt es fertige Regelsätze. Eine neue Regel erreicht jede laufende Sandbox in etwa einer Sekunde.
Erlaubt, eingesetzt, blockiert — jede Entscheidung in der Reihenfolge, in der sie fiel. Fehlt ein Ziel, geben Sie es direkt aus dem Protokoll frei.
Fertige Presets, ein eigenes Image oder ein eigenes Dockerfile. Zusätzliche Pakete geben Sie beim Anlegen an, Ports und Umgebungsvariablen ebenso.
Token-Verbrauch wird pro Sandbox und Agent gezählt, tagesweise über ein Jahr. Damit lässt sich beantworten, was ein Vorgehen tatsächlich kostet.
Im echten Projekt
Erprobt an einem Unternehmensprojekt mit Gradle, pnpm und Python hinter einem internen Artefakt-Repository.
Das Projekt wird eingehängt, weitere Verzeichnisse kommen schreibgeschützt dazu, und veröffentlichte Ports erreichen Sie wie lokal.
Verzeichnisse wie node_modules, target oder .venv liegen auf sandboxeigenen Volumes statt auf dem geteilten Dateisystem.
curl, git, Java, pip, Node und uv vertrauen dem Proxy. Im Projekt muss niemand an Zertifikaten schrauben.
Eine geteilte Agenten-Konfiguration gilt für alle Sandboxen. Persönliche Anmeldungen bleiben getrennt, Plugins und Skills werden schreibgeschützt geteilt.
Eine Systemprüfung kontrolliert die Umgebung vor dem ersten Start und sagt, was zu tun ist.
Vorkonfiguriert
Eine Sandbox kommt mit den Werkzeugen, Regeln und dem Wissen, die der jeweilige Kontext braucht — damit der erste Tag mit Arbeiten vergeht und nicht mit Einrichten.
Werkzeuge, Versionen und Zugriffsregeln einer Codebasis, gepflegt von denen, die sie kennen. Neue Teammitglieder starten auf dem fertigen Setup.
Unterschiedliche Arbeit braucht unterschiedliche Werkzeuge. Ein Infrastruktur-Team und ein Implementierungs-Team teilen sich eine Basis, aber nicht dieselben Voreinstellungen.
Auf eine Branche zugeschnitten, mit ihren Regeln und ihrem Vokabular. Der Weg dorthin führt über die Konfigurationen, die aus den Projekten zurückkommen.
Der Kreislauf
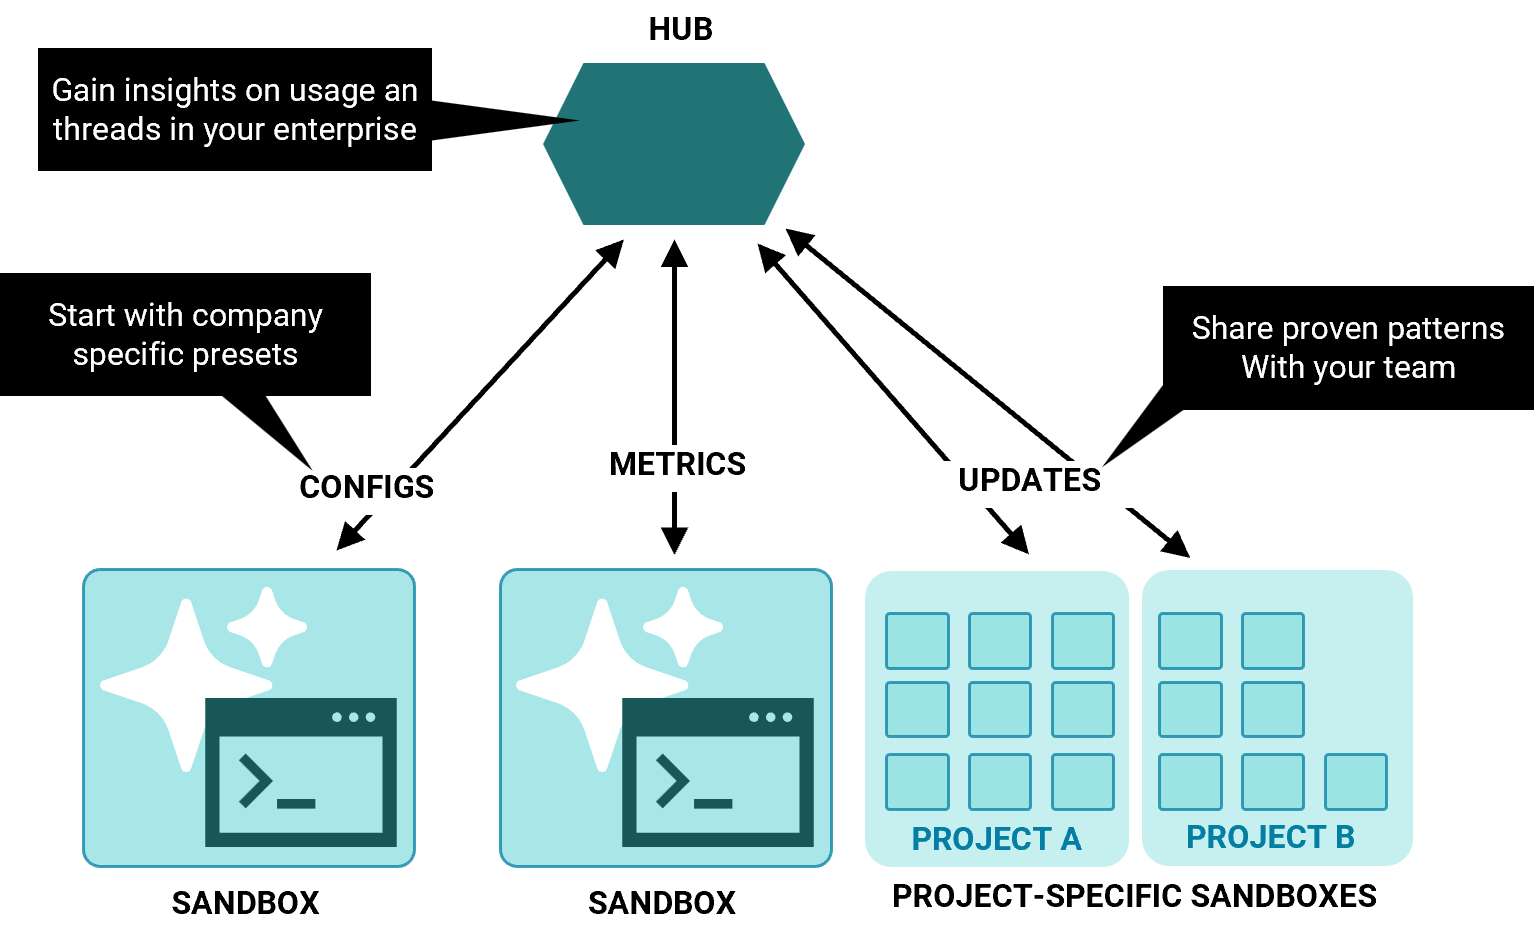
Man kann nicht von jeder Entwicklerin verlangen, sich ein sicheres, produktives Agenten-Setup selbst zu erarbeiten. Das macht einmal jemand mit der nötigen Tiefe — und alle anderen erben es.
01
Ein Team arbeitet in der Sandbox und formt dabei das Setup, das zu seinem Projekt passt.
02
Das Setup wird als eine Konfiguration exportiert, statt im Kopf einer Person zu leben.
03
Die Konfiguration geht in den Hub, wo andere Projekte sie finden und übernehmen können.
04
Sichtbar wird, was tatsächlich übernommen wird — und der Benchmark kann messen, ob es wirklich besser läuft.
Der Status quo
Quellcode, Geheimnisse und Architektur-Know-how werden an US-Hyperscaler gesendet, typischerweise außerhalb Ihres eigenen Vertragsrahmens.
Anforderungen aus NIS-2, BaFin/MaRisk, ISO 27001 und DSGVO lassen sich mit SaaS-Coding-Tools nicht verlässlich nachweisen.
Die Folge: Pauschale Verbote bremsen die Entwicklung, oder Teams nutzen Tools an der IT vorbei. Beides ist teuer.
Eine Sandbox schützt eine Entwicklerin.
Eine geteilte Konfiguration schützt ein Unternehmen.
Und macht es gleichzeitig schneller.